五项能力覆盖不同防护环节
PG关注到,霍尼韦尔于2026年6月8日宣布扩展OT网络安全套件。新增内容包括SMX便携扫描器、Cyber Proactive Defense监测、Cyber GRC合规管理、数据二极管和托管OT安全运营中心。公司表示,这组能力已可提供,面向制造、能源和关键基础设施等环境,分别处理介质入口、威胁发现、证据管理与响应问题。
这类组合体现出工业安全需求的变化:企业不只需要在某个节点安装防护设备,还需要知道异常由谁接收、如何判断以及如何处置。产品清单可以扩大覆盖范围,但现场防护是否有效,仍取决于各项能力能否与工厂的资产、人员和生产安排形成完整工作流程。
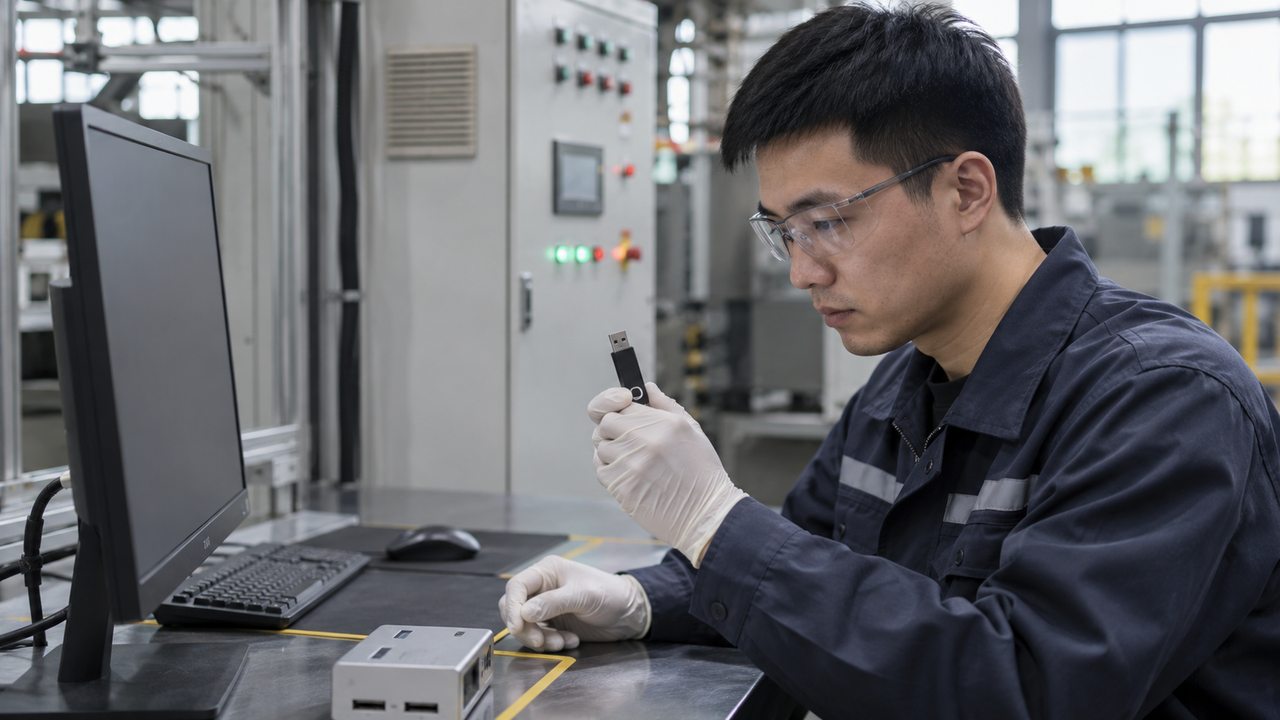
离线介质仍是具体入口
工业现场存在不少无法持续联网的设备,维护人员往往需要通过移动介质导入文件。对这些环境而言,介质检查有实际意义,但检查动作必须与工单和使用权限相连。谁可以携带介质进入区域、文件从何而来、检查后多久使用,都影响这一入口能否被持续管理。
单次扫描通过也不意味着可以无限期放行。文件来源变化、介质再次接入其他设备或检查工具更新,都会改变原先判断的条件。更扎实的做法是保留检查结果与设备使用记录,确保维护任务结束后能够追溯,避免安全流程停留在门口的一次动作而没有后续关联。
监测必须理解生产上下文
工业网络中的正常行为与办公网络不同。某些设备长时间保持固定通讯,另一些则会在检修或配方切换时出现变化。监测系统需要把网络异常与工艺状态相互印证,才能帮助人员判断究竟是攻击迹象、设备故障,还是经过授权的工程活动,减少无效告警带来的注意力消耗。
响应同样需要考虑生产连续性。直接隔离一台办公电脑与隔离一台控制设备,可能产生完全不同的后果。安全团队与工厂人员应提前约定处置权限和升级路径,明确哪些动作可以自动进行,哪些需要操作确认,让监测结果真正转化为可执行、可回退的响应安排。
合规证据要反映真实状态
自动收集证据能够减轻人工整理负担,但证据质量比报表数量更关键。资产清单是否准确、策略是否覆盖实际设备、例外是否有负责人,都需要与现场状态一致。若基础数据失真,即使报告生成得很快,也难以帮助管理者发现尚未落实的控制措施或已经过期的例外安排。
数据二极管解决的是特定方向的数据传输约束,其价值应结合网络分区和业务需求评估。它不能替代终端管理、身份控制或事件响应。将不同能力放在清晰的架构位置,说明每一层负责什么、仍有哪些风险未被覆盖,才有利于形成可维护的工业防护体系。
托管服务需要明确协作方式
外部安全运营团队可以补充持续监测和分析资源,但无法独自掌握每座工厂的全部运行知识。服务开始前,应明确资产范围、联系人、紧急沟通渠道和现场支持责任。若告警发生时找不到能够解释装置状态的人,监测能力再强,也可能停留在发送通知的层面。
在PG看来,这次套件扩展的意义在于连接多个防护环节。企业评估方案时,应围绕真实维护任务、异常处置和演练结果验证效果,而不只比较功能名称。只有入口管理、持续监测、证据留存和响应协作能够互相支持,安全投入才更可能形成稳定的运营能力。